
Synology NAS Tailscale로 외부에서 접속하는 방법
포트를 열지 않고 Mac Finder에서 SMB 공유 폴더 연결하기
Synology NAS에 Tailscale을 설치하고 집 밖의 Mac Finder에서 SMB 공유 폴더를 여는 순서를 정리합니다. 100.x 주소와 MagicDNS 접속, 외부망 테스트, 직접·중계 연결 확인, 연결이 안 될 때의 진단 순서를 다룹니다.
목차
집 밖에서 Mac의 Finder로 NAS의 공유 폴더를 열고 싶을 때 가장 먼저 막히는 곳은 주소입니다. 집 안에서는 smb://192.168.0.100 같은 내부 주소로 열리지만, 이 주소는 집 네트워크 안에서만 통용됩니다. 밖에서 같은 주소를 입력하면 NAS를 찾지 못합니다. 해결 방법으로 공유기에서 SMB 포트를 열어 인터넷에 공개하는 방식이 떠오르지만, 파일 공유 포트를 인터넷에 직접 노출하는 구성은 권하지 않습니다.
Tailscale은 이 문제를 다른 방향으로 풉니다. NAS와 Mac에 각각 Tailscale을 설치하고 같은 계정으로 로그인하면 두 기기가 하나의 사설 네트워크(tailnet)에 들어가고, 기기마다 100.x.y.z 형태의 고유 주소가 생깁니다. Mac은 NAS의 이 주소로 접속하므로 공유기를 건드릴 필요가 없습니다.
QuickConnect와 DDNS, 포트 전달을 비교하는 일반적인 설명은 Synology NAS 처음 설치하기에서 다뤘습니다. 이 글은 Tailscale 설치, 장치 연결, SMB 켜기와 권한, Mac Finder 접속, 외부망 테스트, 연결이 안 될 때의 진단을 순서대로 다룹니다. 메뉴 이름은 DSM 7 계열을 기준으로 적었고, DSM 버전에 따라 위치와 이름이 조금 다를 수 있습니다.
어떤 접속 방식이 맞는지부터 구분합니다
QuickConnect가 지원하는 대상은 Synology가 만든 패키지(File Station, Synology Photos, Synology Drive 등)와 모바일 앱입니다. 브라우저나 Synology 앱으로 파일을 열어 보는 용도라면 QuickConnect만으로 충분합니다. 반면 Finder의 서버에 연결로 공유 폴더를 마운트해 일반 폴더처럼 쓰려는 경우는 이 지원 대상에 들어 있지 않으므로 다른 경로가 필요합니다.
그 경로로 쓸 수 있는 방식은 크게 둘입니다.
- Tailscale: 승인된 기기끼리만 이어지는 사설 네트워크입니다. 공유기 설정이 필요 없고 포트를 외부에 열지 않습니다.
- DDNS와 포트 전달: 도메인 이름과 공유기 규칙으로 서비스를 인터넷에 공개합니다. SMB 포트를 열어야 하므로 Finder 마운트 목적에는 권하지 않습니다.
기준은 이렇게 잡습니다. 가끔 파일을 열어 보는 정도라면 QuickConnect를 유지하고, Mac에서 공유 폴더를 계속 마운트해 쓰고 싶다면 Tailscale을 추가합니다. 둘을 함께 써도 문제는 없지만, 쓰지 않는 경로는 꺼 두는 것이 관리 대상을 줄이는 방법입니다.
Tailscale 자체의 구성도 알아 둡니다. Tailscale은 WireGuard 위에 만들어졌고, NAT를 넘어서 기기끼리 연결하는 기능이 더해져 있습니다. 기기에 붙는 100.x 주소는 100.64.0.0/10 대역에서 자동 배정되며, 기기가 있는 위치가 바뀌어도 주소는 그대로입니다. 집 NAS와 카페의 Mac이 같은 주소 체계 안에서 서로를 찾는다고 보면 됩니다.
시작하기 전에 확인할 것
설치에 들어가기 전에 네 가지를 확인하면 이후 문제의 원인을 가르기 쉽습니다.
- 집 안에서 SMB 접속이 되는지 먼저 확인합니다. 같은 네트워크 안의 Mac에서
smb://NAS의 내부 주소로 공유 폴더가 열려야 합니다. 여기서 안 되면 Tailscale 이전의 문제이므로 SMB 서비스와 계정 권한부터 고칩니다. 집 안 접속 문제의 확인 순서는 앞서 링크한 글에 있습니다. - Tailscale 패키지가 패키지 센터에 보이는지 확인합니다. 지원 여부는 모델마다 다를 수 있으므로, 설치 가능 여부는 패키지 센터에서 Tailscale을 검색해 보는 것이 가장 확실합니다.
- 계정을 정합니다. Tailscale은 지원되는 ID 제공자 계정으로 로그인하고, 계정이 없으면 무료 계정이 만들어집니다. NAS와 Mac에서 같은 계정으로 로그인해야 같은 tailnet에 들어갑니다.
- 요금과 사용 조건을 확인합니다. 개인용 무료 플랜이 있지만 사용자 수와 용도에 조건이 붙으므로, 쓰기 전에 Tailscale 가격 페이지에서 현재 조건을 읽어 둡니다.
DSM 방화벽을 켜 두었는지도 미리 확인합니다. 켜 두었다면 연결이 막혔을 때 뒤에서 설명하는 대역 예외를 검토합니다.
NAS에 Tailscale 설치하기
Synology에서는 패키지 센터로 설치하는 방법이 가장 쉽습니다.
- DSM에 관리자 계정으로 로그인합니다.
- 패키지 센터를 엽니다.
- 모든 패키지에서 Tailscale을 찾아 설치합니다.
- 설치가 끝나면 Tailscale을 실행하고, 화면 안내에 따라 로그인합니다. 지원되는 ID 제공자 계정을 고릅니다.
- 로그인한 뒤 Tailscale 관리 콘솔의 Machines 페이지를 엽니다.
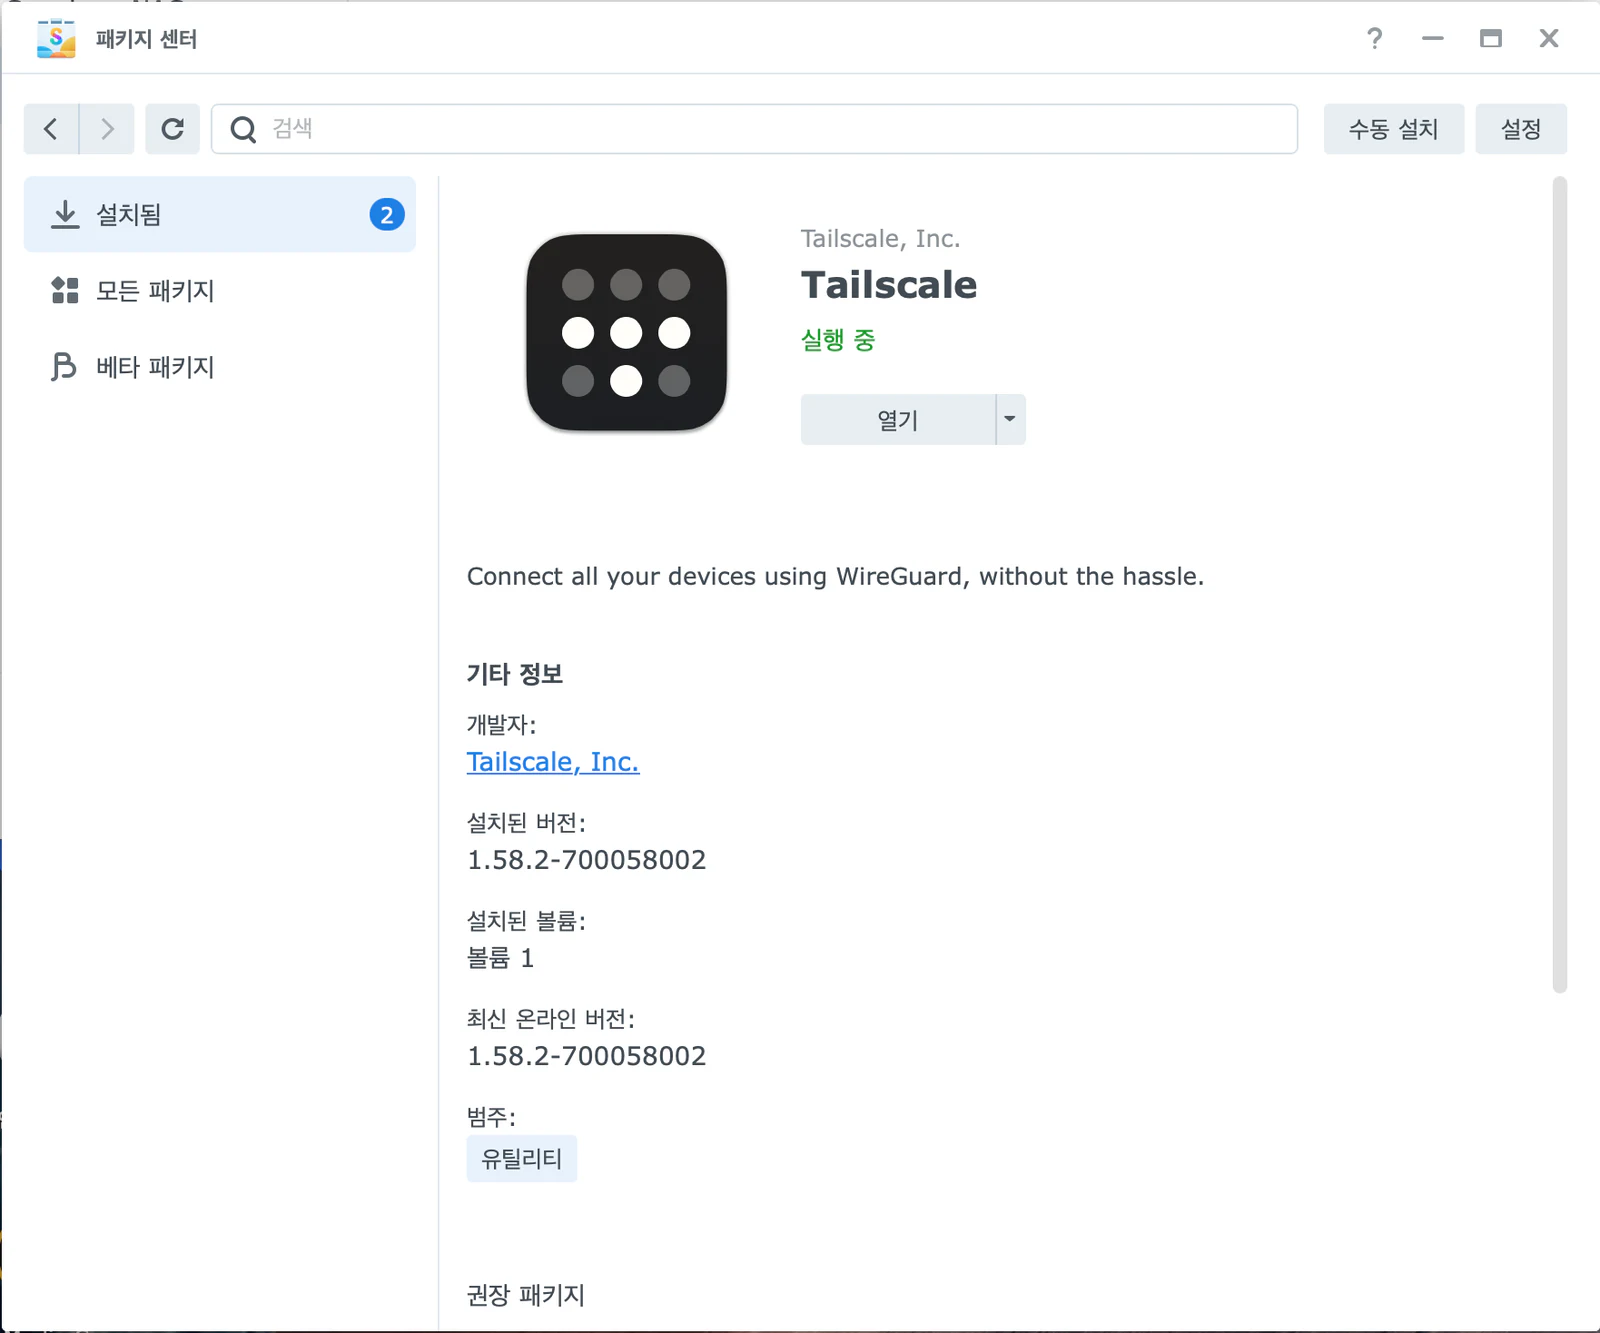
성공 확인은 관리 콘솔의 Machines 목록에서 합니다. NAS가 목록에 나타나고 100.으로 시작하는 주소가 보이면 NAS가 tailnet에 들어간 것입니다. NAS 이름도 이 목록에서 확인합니다. 이름이 나중에 접속 주소의 일부가 되므로 알아보기 쉬운 이름으로 정해 두면 편합니다.
목록에 나타나지 않는다면 설치 직후 로그인 단계를 건너뛰었을 가능성이 있습니다. 패키지 센터에서 Tailscale이 실행 중인지 확인하고, 로그인 안내가 다시 나오는지 봅니다. 패키지를 지웠다가 다시 설치한 뒤에도 연결이 되지 않는다면 NAS에서 tailscale up을 다시 실행해 로그인 주소를 받아야 할 수 있습니다. 이 경우에는 SSH가 필요하므로 꼭 필요할 때만 임시로 켜고 끝나면 끕니다.
키 만료로 연결이 끊기지 않게 하기
Tailscale의 기기 인증 키는 새 도메인에서 기본 180일이 지나면 만료되고, 만료되면 해당 기기와의 연결이 멈춥니다. 노트북이나 휴대폰은 다시 로그인하면 되지만, 집에 놓아 둔 NAS는 연결이 끊긴 사실을 밖에서 알아채기 어렵습니다. 서버처럼 항상 켜 두는 기기는 관리 콘솔 Machines 페이지에서 해당 기기의 키 만료를 끄는 옵션(Disable Key Expiry)을 쓸 수 있습니다. NAS를 외부 접속용으로 쓸 계획이라면 이 설정을 적용해 두는 것이 안전합니다.
DSM 7에서 TUN 설정이 필요한 경우
DSM 7에서 Tailscale 패키지는 기본적으로 인바운드 연결만 허용합니다. 다른 tailnet 기기가 NAS로 들어오는 접속은 되고, NAS 안에서 실행되는 다른 앱이 tailnet으로 나가는 접속은 기본적으로 안 됩니다. 이유는 패키지가 TUN 장치를 만들 권한이 없기 때문입니다.
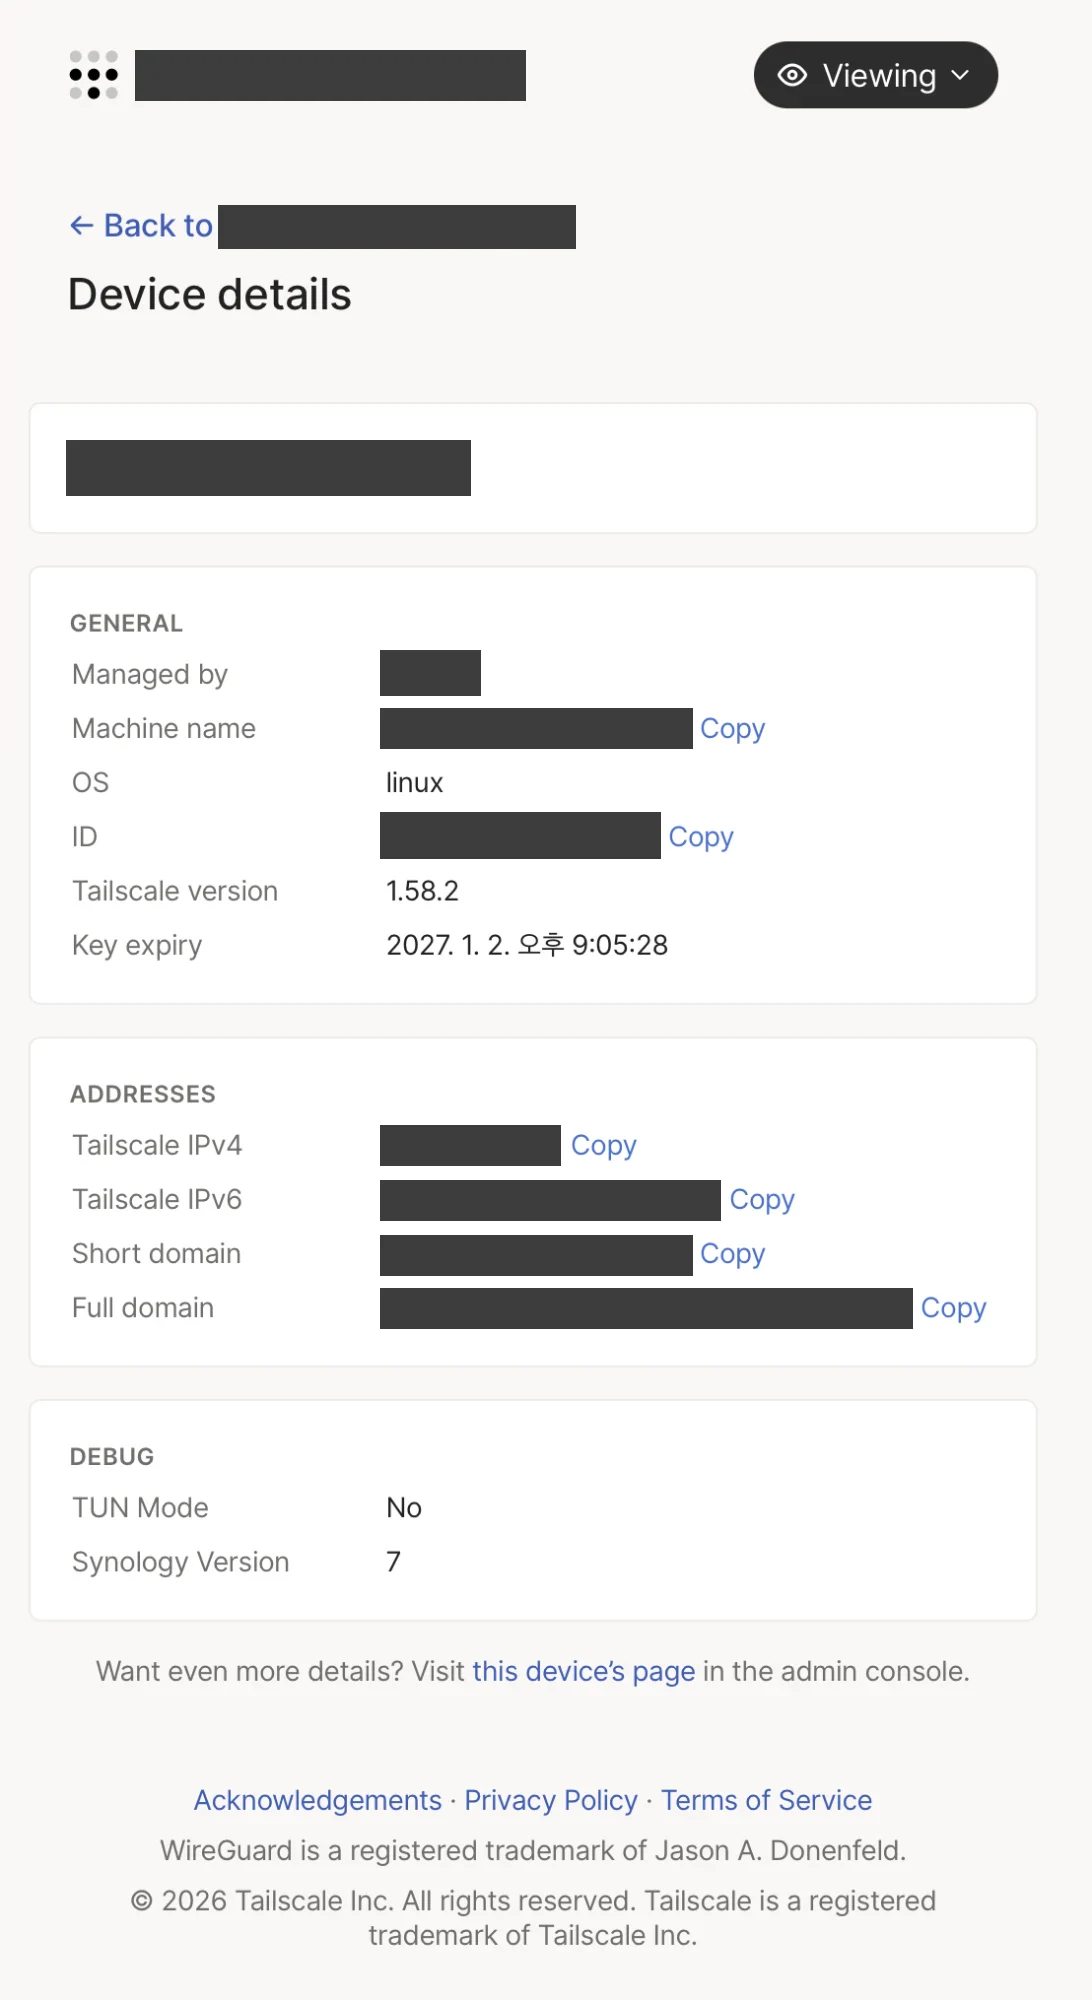
이 차이를 정확히 구분합니다. Mac이 NAS의 공유 폴더에 접속하는 것은 NAS로 들어오는 방향입니다. NAS가 Tailscale 네트워크 안의 다른 기기로 나가야 하는 경우, 예를 들어 NAS의 앱이 다른 tailnet 기기의 서비스에 접속해야 하는 경우에 TUN 설정이 필요합니다. 그러니 이 설정은 모든 사용자의 필수 단계가 아니라 조건부 단계입니다.
기본 상태에서 NAS로 들어오는 접속은 허용되므로, Mac에서 NAS의 공유 폴더를 여는 기본 구성에는 TUN 설정이 필요하지 않습니다. 순서는 이렇게 잡습니다. TUN 설정 없이 먼저 실제 SMB 연결을 시험하고, 연결이 되면 그대로 씁니다. NAS가 다른 기기로 나가는 연결이 필요한 기능을 쓰게 되었을 때만 TUN을 설정합니다.
TUN을 설정해야 한다면 Tailscale 버전이 1.22.2 이상이어야 하고, 다음 명령을 root 권한으로 실행해야 합니다. 작업 스케줄러에서 부팅 시 root로 실행되는 트리거 작업을 만들고, 그 사용자 정의 스크립트에 이 명령을 넣는 방식입니다. 시스템 설정을 바꾸는 작업이므로 내용을 이해한 뒤에 실행합니다.
/var/packages/Tailscale/target/bin/tailscale configure-host; synosystemctl restart pkgctl-Tailscale.serviceTailscale 패키지를 업그레이드하면 이 설정을 다시 적용해야 합니다. 이 점을 모르면 업그레이드 뒤에 NAS의 나가는 연결만 갑자기 안 되는 일이 생기므로, 업그레이드 후 점검 목록에 적어 둡니다. DSM 6에서는 Tailscale이 root로 실행되어 이 단계가 필요 없습니다.
DSM 방화벽에 Tailscale 대역 허용하기
DSM 방화벽은 기본적으로 꺼져 있습니다. TUN을 켜면 Tailscale 트래픽도 DSM의 기본 방화벽 적용을 받게 되므로, 방화벽을 켜 둔 상태에서 TUN을 설정했다면 Tailscale 대역 100.64.0.0/10을 허용하는 예외 규칙이 필요합니다. TUN 없이 쓰는 기본 구성에서는 방화벽 설정을 먼저 바꾸지 않습니다. 방화벽이 켜져 있다고 해서 곧바로 원인이라고 보지도 않습니다. TUN을 켰는지와 실제로 어디서 막히는지를 확인한 뒤, 방화벽이 원인으로 확인될 때만 이 대역을 허용하는 최소한의 규칙을 추가합니다. 기존 방화벽 규칙을 통째로 넓히지 않습니다.
그 밖에 Synology에서는 Tailscale SSH가 동작하지 않고, 서브넷 라우팅은 경로를 알리는 방향만 가능합니다. Mac에서 NAS 공유 폴더에 접속하는 데는 필요하지 않은 기능이므로 참고만 해 둡니다.
SMB 서비스와 공유 폴더 권한 확인하기
Tailscale이 길을 열어 주어도 NAS의 파일 서비스가 꺼져 있거나 계정에 권한이 없으면 공유 폴더는 열리지 않습니다. 이 단계는 집 안 접속에서 이미 통과했어야 하지만, 외부 접속을 위해 새 계정을 만들었다면 다시 확인합니다.
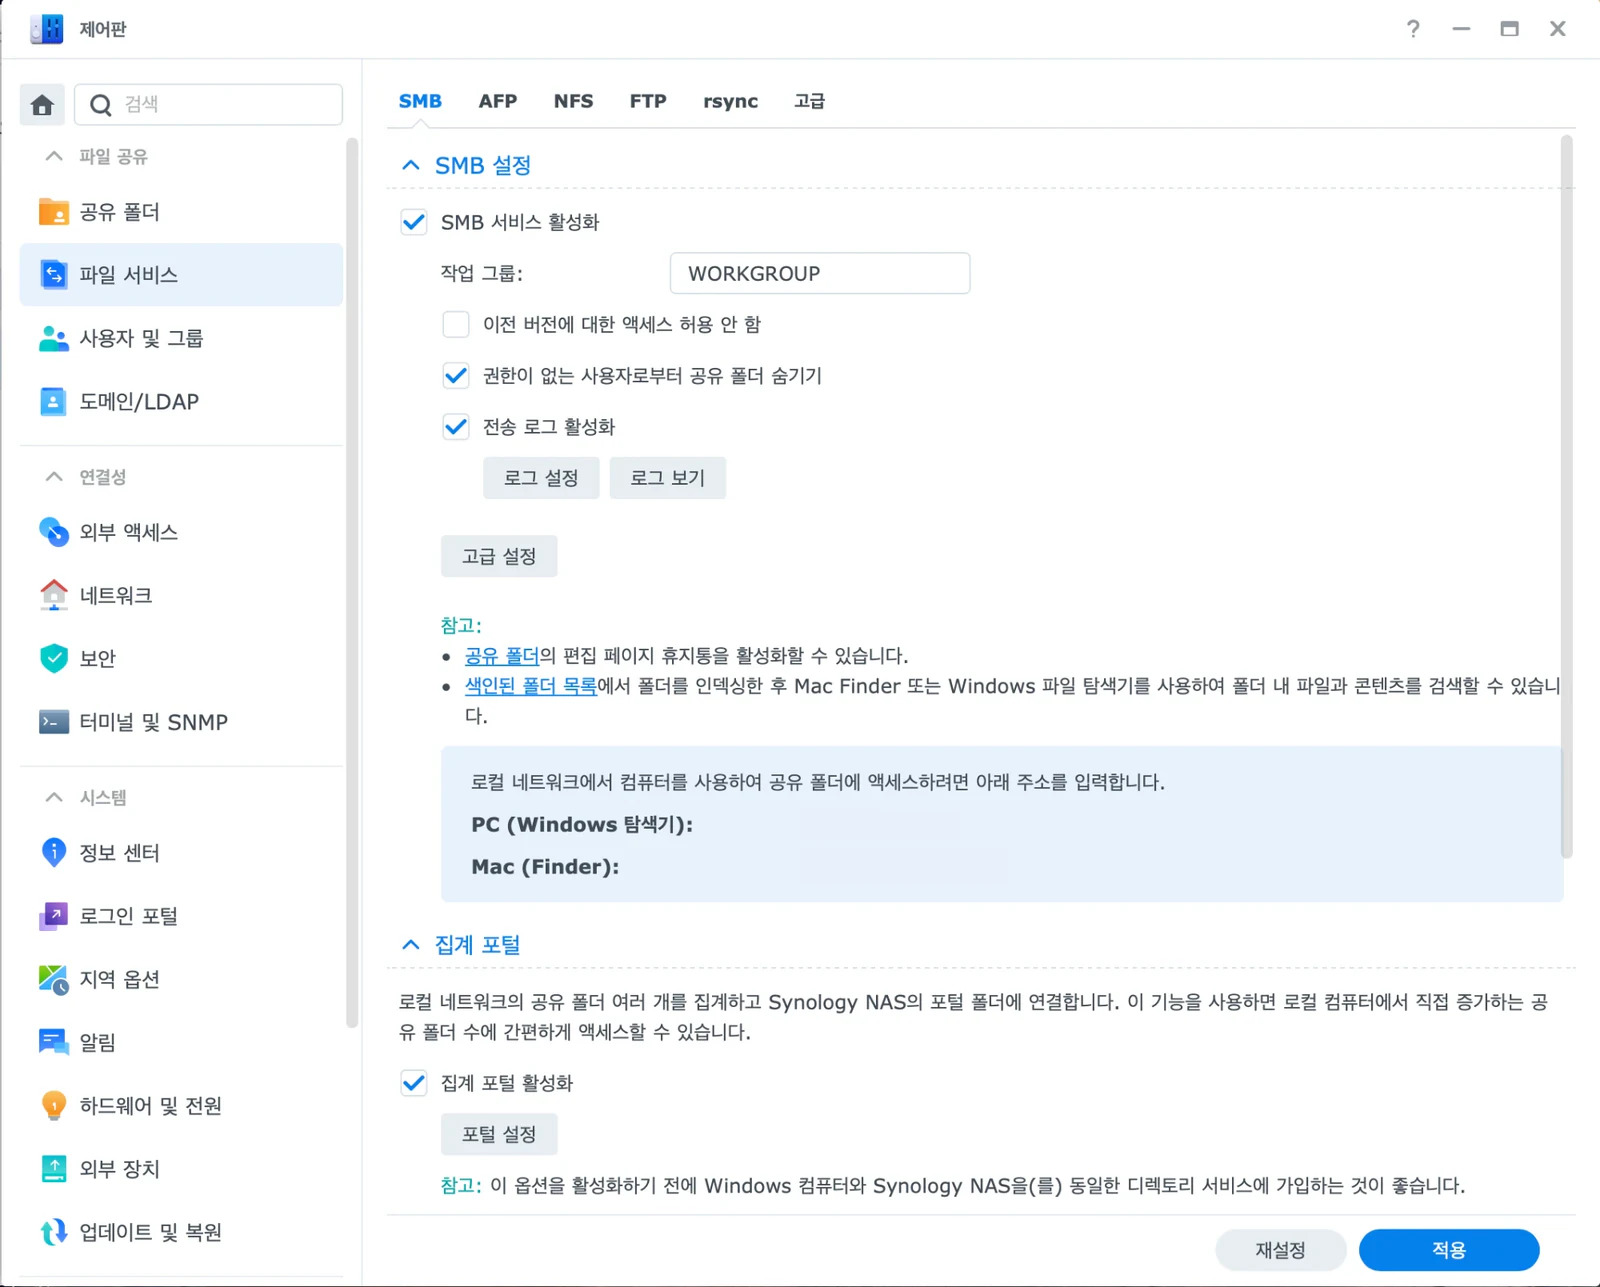
- SMB 켜기: DSM의 제어판 > 파일 서비스에서 SMB를 켭니다. SMB는 Windows, Mac, Linux를 모두 지원하는 프로토콜이라 Mac에서도 그대로 씁니다. 탭과 항목 이름은 DSM 버전에 따라 다를 수 있으므로 화면에 보이는 이름을 따릅니다.
- 사용자 만들기: 제어판 > 사용자 및 그룹에서 사용자를 만들고 접속할 공유 폴더의 권한을 지정합니다.
- 권한 충돌 규칙: 사용자 권한이 그룹 권한과 충돌하면 액세스 금지가 읽기/쓰기보다, 읽기/쓰기가 읽기 전용보다 우선합니다. 폴더가 읽기 전용으로만 보인다면 그룹 권한에 액세스 금지나 읽기 전용이 걸려 있는지 봅니다.
- 응용 프로그램 권한: 사용자가 접근할 수 있는 서비스를 제어하는 항목입니다. 거부 권한이 허용 권한보다 항상 우선하므로, 사용자나 속한 그룹 중 하나라도 SMB를 거부하고 있으면 접속되지 않습니다.
공유 폴더를 새로 만들어야 한다면 제어판 > 공유 폴더 > 생성의 마법사를 씁니다. 공유 폴더를 제거하면 그 폴더의 데이터와 스냅숏이 함께 지워진다는 점을 기억하고, 정리할 때 폴더를 잘못 고르지 않도록 이름을 확인합니다.
외부에서 쓰는 계정은 일상 관리용 관리자 계정과 분리하는 편이 안전합니다. 외부 접속용으로는 필요한 공유 폴더에만 접근하는 일반 사용자를 하나 만들고, 암호는 길고 다른 곳에서 쓰지 않는 것으로 정하고, 자동 차단과 계정 보호는 제어판 > 보안에서 설정합니다. 2단계 인증은 DSM 웹 로그인에 적용되는 기능이므로, Finder의 SMB 접속은 암호와 자동 차단이 지킵니다.
Mac에 Tailscale 설치하고 같은 계정으로 로그인하기
Mac에서는 Tailscale 설치 방법이 세 가지입니다. 독립 실행형(Standalone) 설치가 권장되고, Mac App Store 버전과 오픈 소스 버전도 있습니다. 클라이언트는 무료로 내려받을 수 있고, 현재 버전은 macOS Monterey 12.0 이상을 요구합니다.
- Tailscale 설치 페이지에서 Mac용 클라이언트를 내려받아 설치합니다.
- 설치 후 나오는 온보딩 안내를 따릅니다. 이 과정에서 Tailscale VPN 구성을 설치하라는 안내가 나옵니다. VPN 구성을 허용해야 Tailscale이 동작합니다.
- NAS에서 로그인한 것과 같은 계정으로 로그인합니다. 다른 계정으로 로그인하면 다른 tailnet에 들어가 NAS가 보이지 않습니다.
- 관리 콘솔의 Machines 페이지를 새로 고쳐 Mac이 NAS와 함께 목록에 나타나는지 확인합니다.
성공 신호는 NAS와 Mac이 같은 Machines 목록에 보이는 것입니다. 한쪽만 보인다면 다른 쪽이 로그인하지 않았거나 다른 계정으로 로그인한 상태입니다.
Finder에서 SMB로 연결하기
두 기기가 같은 tailnet에 들어갔다면 Finder에서 접속합니다.
- Finder에서 이동 > 서버에 연결을 선택합니다.
- 서버 주소 칸에
smb://뒤에 NAS의 Tailscale 주소를 입력합니다. 예를 들면smb://100.x.y.z이고, 실제 주소는 Machines 목록에서 확인한 NAS의 100.x 주소로 바꿉니다. - 연결을 누르고, 안내에 따라 NAS 사용자 이름과 암호를 입력합니다.
- 접속할 볼륨이나 공유 폴더를 선택합니다.
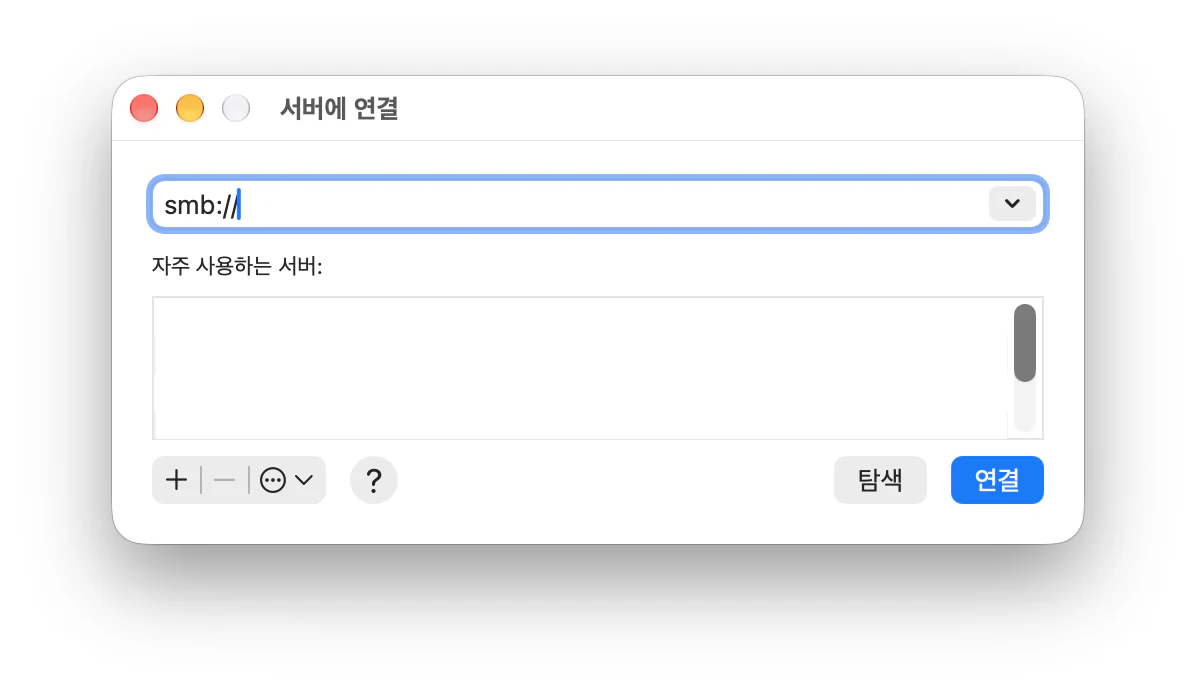
주소는 IP 대신 기기 이름으로도 쓸 수 있습니다. MagicDNS를 쓰면 tailnet 안의 기기 이름이 자동으로 DNS에 등록되어 짧은 이름만 입력해 접속할 수 있고, 2022년 10월 20일 이후에 만든 tailnet은 MagicDNS가 기본으로 켜져 있습니다. 전체 이름은 기기이름.tailnet이름.ts.net 형식이며 관리 콘솔 Machines에서 확인합니다. 예를 들어 NAS 이름이 mynas라면 smb://mynas로 시도하고, 안 될 때 전체 이름을 씁니다. IP 주소는 한번 배정되면 기기가 어디에 있든 유지되므로 접속이 안정적이고, 이름 방식은 기억하기 쉽다는 장점이 있습니다. 이름으로 접속이 실패하고 IP로는 성공한다면 MagicDNS 쪽 문제로 좁힐 수 있습니다.
자주 쓰는 서버는 즐겨찾기에 추가해 둡니다. 서버에 연결 창에서 서버 주소를 입력한 뒤 추가 버튼으로 즐겨찾기 목록에 넣을 수 있고, 최근에 쓴 서버는 서버 주소 오른쪽 끝의 팝업 메뉴에서 고를 수 있습니다.
접속이 성공했다면 Finder 사이드바의 위치 목록에 공유 폴더가 나타나고 파일 목록이 열립니다. 작은 테스트 파일을 하나 복사해 넣고 NAS의 File Station에서도 보이는지 확인하면 읽기와 쓰기 권한까지 한 번에 점검됩니다. 확인이 끝난 테스트 파일은 지웁니다.
집 밖에서 정말 되는지 테스트하기
집 안의 Wi-Fi에 연결된 상태에서 접속이 되었다고 외부 접속이 확인된 것은 아닙니다. 같은 네트워크 안에서는 Tailscale이 직접 연결을 쓰거나 내부 경로를 탈 수 있어서, 외부에서도 되는지는 따로 확인해야 합니다. 가장 확실한 방법은 Mac을 집과 다른 네트워크에 연결해 시험하는 것입니다.
- 휴대폰의 개인용 핫스팟을 켜고 Mac의 Wi-Fi를 핫스팟에 연결합니다. 집의 Wi-Fi와 이더넷은 끊습니다.
- Tailscale이 연결 상태인지 확인합니다.
- Finder의 서버에 연결로 같은
smb://주소에 접속합니다. - 공유 폴더가 열리고 파일 목록이 나타나는지 확인합니다.
핫스팟 사용은 모바일 데이터를 소모하므로 큰 파일을 옮기는 시험은 피하고, 폴더가 열리는지와 작은 파일 하나가 복사되는지만 봅니다. 이 방법은 외부 네트워크에서의 동작을 흉내 내는 시험이며, 실제 외출지의 네트워크는 환경이 다를 수 있습니다.
직접 연결과 중계 연결 구분하기
Tailscale의 연결 경로는 세 가지로 나눠 보면 쉽습니다. 직접 연결은 두 기기가 서로 바로 통신하는 방식으로 대체로 지연이 가장 짧고 처리량이 가장 높습니다. 직접 연결이 불가능하면 피어 릴레이(peer relay)가 먼저 시도됩니다. tailnet 안의 기기를 중계 서버로 쓰는 방식이고, 별도로 설정해야 하는 기능입니다. 그다음이 Tailscale의 중계 서버(DERP)를 거치는 방식입니다. 중계 서버는 안정적이지만 서비스 품질에 한계가 있어 느릴 수 있고, 직접 연결이 가능한데도 중계를 쓰고 있는 것이 성능 문제의 흔한 원인으로 꼽힙니다.
파일 복사가 유난히 느리다면 연결 종류를 확인합니다. Mac에서는 Standalone 버전이면 Tailscale 클라이언트 설정에서 명령줄 도구를 설치해 쓰고, App Store 버전이면 앱 안의 tailscale 실행 파일 전체 경로를 쓰거나 alias를 만들어 둡니다. 명령을 쓸 수 있는 환경이라면 다음 명령으로 상태를 봅니다.
tailscale status
tailscale ip
tailscale netcheck
tailscale ping --until-direct 기기이름
tailscale status는 연결된 기기 목록을 보여 줍니다. 상태 칸은 그 기기와 지금 트래픽이 오가면 active로 표시되고 연결 종류가 함께 붙습니다. direct는 직접 연결이며 상대 기기의 IP 주소가 함께 나오고, relay는 중계 서버를 거치는 연결이며 중계 서버의 도시 코드가 나옵니다. 지금은 트래픽이 없으면 idle, 한 번도 오간 적이 없으면 하이픈입니다. 그래서 NAS 행의 연결 종류는 파일을 복사하는 것처럼 NAS와 통신하는 중에 확인합니다. tailscale ip는 이 기기의 100.x 주소를 알려 주고, tailscale netcheck는 물리 네트워크의 상태, 예를 들어 UDP 통신이 가능한지를 보고합니다. tailscale ping --until-direct는 직접 경로가 만들어질 때까지 시도합니다. 마지막 명령의 기기이름은 관리 콘솔에 보이는 NAS 이름으로 바꿉니다. 기기가 꺼져 있으면 상태 칸에 offline과 마지막으로 본 시각이 표시됩니다.
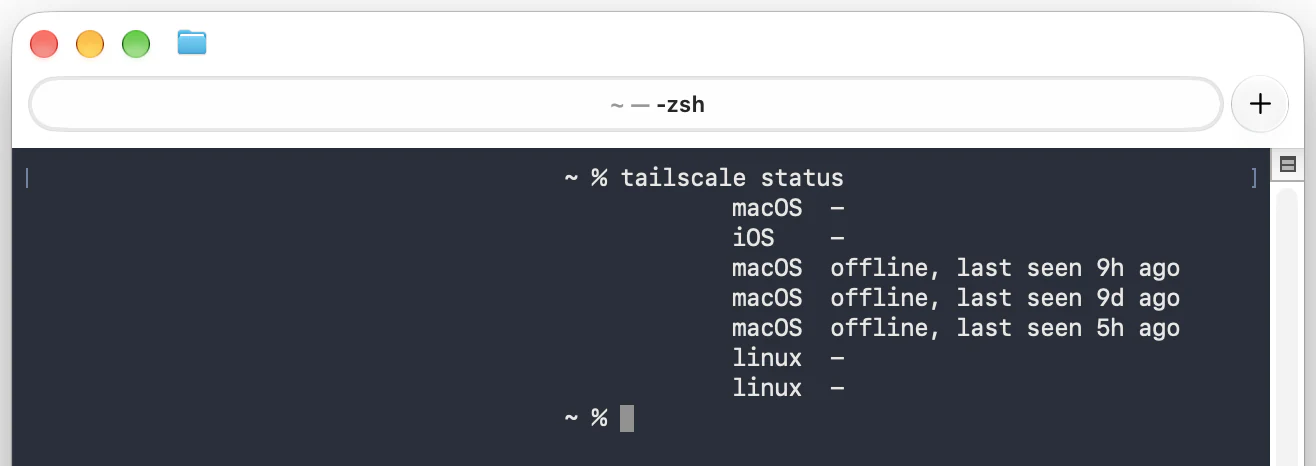
중계로 연결되어 있다면 한동안 두고 다시 확인합니다. 직접 경로가 만들어지는 데 시간이 걸릴 수 있고, 네트워크 환경에 따라 계속 중계로 남기도 합니다. 중계 연결에서도 공유 폴더는 열리지만 대용량 파일 전송은 느릴 수 있으므로, 용도에 맞게 판단합니다. 문서 몇 개를 열어 보는 정도라면 중계로도 충분하지만, 영상 같은 큰 파일을 자주 옮긴다면 직접 연결이 되는 네트워크 환경이 중요합니다.
연결이 안 될 때의 진단 순서
Tailscale 경로에서 막힌 것인지 SMB에서 막힌 것인지를 먼저 가릅니다. 두 단계가 서로 다른 문제이기 때문입니다. 아래 순서로 한 단계씩 확인합니다.
- 관리 콘솔에서 두 기기가 보이는지 확인합니다. Machines 목록에 NAS와 Mac이 모두 있어야 합니다. 한쪽이 없다면 그 기기에서 Tailscale에 다시 로그인합니다.
- 버전과 인증 상태를 확인합니다. Tailscale 클라이언트가 최신 버전인지 보고, 기기의 인증이 만료되지 않았는지 봅니다. 인증이 만료되면 연결이 멈춥니다. 목록에서 만료 표시가 있는지 보고, 있다면 다시 인증합니다.
tailscale status로 기기가 보이는지 확인합니다. 상대 기기가 목록에 보이는지 봅니다.tailscale ping으로 경로를 확인합니다. NAS로tailscale ping을 보내 응답이 오는지 봅니다. 기본tailscale ping은 Tailscale 경로로 상대 기기에 닿는지를 보여 주는 점검입니다. 응답이 있으면 기기 사이 경로는 열려 있다는 신호이고, 응답이 없으면 경로 자체가 막혀 있습니다. WireGuard 터널을 거치는 ICMP 수준의 확인이 필요하면--icmp옵션을 붙여 시험할 수 있습니다.- 방화벽을 확인합니다. Mac의 방화벽과 DSM의 방화벽을 봅니다. DSM 방화벽을 켜 두었고 TUN을 설정했다면
100.64.0.0/10예외가 있는지, TUN 없이 쓰는 구성이라면 방화벽이 실제 차단 지점인지 먼저 확인한 뒤에 규칙을 바꿉니다. - 접근 정책을 확인합니다. 접근 정책 파일에
acls섹션이 없으면 모두 허용이 기본이므로 문제 되지 않습니다. 정책을 직접 수정한 적이 있다면 Mac에서 NAS의 TCP 445(SMB) 접속이 막혀 있지 않은지 확인합니다. 정책에 grants를 쓰고 있다면 같은 관점으로 봅니다.
4번이 핵심 분기점입니다. tailscale ping은 기기 사이의 경로를 확인하는 점검이어서, 성공해도 SMB 서비스와 TCP 445 접근까지 정상이라는 뜻은 아닙니다. Mac의 터미널에서 nc -vz NAS의 100.x 주소 445를 실행하면 445 포트에 접속되는지 따로 볼 수 있습니다. tailscale ping은 성공하는데 Finder 접속만 실패한다면 접근 정책(ACL·grants)이 445 포트를 막고 있지 않은지, 그다음 NAS 쪽 SMB를 봅니다. 이때는 파일 서비스에서 SMB가 켜져 있는지, 접속한 계정의 SMB 응용 프로그램 권한과 공유 폴더 권한이 있는지, 자동 차단 목록에 접속한 주소가 올라가 있지 않은지 확인합니다. 반대로 tailscale ping이 응답하지 않는다면 SMB를 만지기 전에 위 1–3번과 5–6번으로 돌아갑니다.
주소 입력도 점검합니다. smb:// 뒤의 주소가 NAS의 100.x 주소인지, 공유 폴더 이름까지 붙여 입력한 경우 이름이 정확한지, 암호에 특수문자가 있어 입력이 어긋나지 않았는지 봅니다. 이름으로 접속이 안 되고 IP로는 되면 이름 해석 문제입니다.
여기까지 시도해도 해결되지 않으면 어느 단계에서 막히는지를 기록해 둡니다. 관리 콘솔 Machines에서 두 기기가 보이는지, tailscale ping 결과, Finder에 나온 오류 메시지의 문구를 적어 두면 원인을 좁히기 쉽습니다. 집 안에서는 접속되고 밖에서만 안 된다면, 그 시점의 Mac이 연결된 네트워크가 UDP 통신을 막고 있는지 tailscale netcheck로 확인합니다.
포트를 열지 않았는지 되돌아봅니다
Tailscale로 접속이 되는 것을 확인했다면, 이전에 외부 접속을 위해 만들어 둔 포트 전달 규칙을 정리할 수 있습니다. 공유기의 포트 전달 설정에 SMB 관련 포트(137–139, 445)가 열려 있다면 확인합니다. Tailscale을 쓰면 공유기 포트 전달이 필요하지 않으므로, 다른 용도로 쓰지 않는 규칙이라면 제거하는 것이 NAS를 인터넷에 덜 노출하는 방법입니다. 규칙을 지우기 전에 그 규칙이 무엇을 위한 것이었는지 확인하고, 지운 뒤에도 집 안과 Tailscale 경로의 접속이 되는지 다시 시험합니다.
QuickConnect는 Synology 앱을 쓰지 않는다면 끄고, 쓴다면 DSM 로그인에 2단계 인증을 켭니다. 계정 보호는 제어판 > 보안 > 계정, 자동 차단은 제어판 > 보안 > 보호에서 설정합니다.
Tailscale 계정 자체도 보호 대상입니다. Tailscale에 로그인하는 계정이 뚫리면 tailnet 전체가 열리기 때문에, 로그인에 쓰는 ID 제공자 계정에 2단계 인증을 켜 두는 것이 좋습니다. 가족이나 다른 사람의 기기를 같은 tailnet에 넣을 때는 접근 정책으로 접근 범위를 나눌지 판단합니다. 정책의 acls 섹션이 없으면 모든 기기가 서로 접근할 수 있는 기본값이 적용됩니다.
상황별 판단 예시
조건을 가정한 예시입니다.
집 안에서는 SMB가 열리는데 밖에서는 Finder가 서버를 찾지 못하는 경우. Machines 목록에 NAS가 보이는지부터 봅니다. 보이지 않으면 NAS의 Tailscale이 꺼졌거나 인증이 만료된 상태입니다. 보인다면 tailscale ping으로 경로를 확인하고, 응답이 오면 SMB 권한과 서비스 설정을 봅니다.
연결은 되는데 파일 복사가 너무 느린 경우. 파일을 복사하는 동안 tailscale status에서 NAS 행이 relay로 표시되는지 확인합니다. 중계라면 네트워크 환경을 바꿔 보거나 직접 연결이 생기는지 시간을 두고 다시 봅니다. 직접 연결인데도 느리다면 NAS가 설치된 곳의 인터넷 업로드 속도가 한계일 수 있습니다.
몇 달 쓰다가 갑자기 NAS가 목록에서 사라진 경우. 키 만료를 의심합니다. 인증을 다시 하고, 서버 기기라면 키 만료를 끄는 설정을 검토합니다.
Tailscale 패키지를 업데이트한 뒤 NAS의 다른 앱이 tailnet으로 나가는 연결이 안 되는 경우. TUN 설정을 적용한 적이 있다면 업그레이드 뒤에 다시 실행해야 합니다.
이름(smb://mynas)으로는 안 되는데 IP로는 되는 경우. MagicDNS가 켜져 있는지, 전체 이름 형식이 맞는지 봅니다. 급하면 IP로 접속하고, 나중에 이름 해석을 고칩니다.
공유 폴더는 열리는데 파일을 저장할 수 없는 경우. 네트워크 문제가 아니라 권한 문제입니다. 사용자와 그룹의 공유 폴더 권한에서 읽기 전용이나 액세스 금지가 걸려 있는지 봅니다.
마무리 정리
- Finder에서 공유 폴더를 마운트하는 외부 접속이 목적이라면 QuickConnect 대신 Tailscale을 쓰고, SMB 포트(137–139, 445)는 인터넷에 열지 않습니다.
- NAS와 Mac에 Tailscale을 설치하고 같은 계정으로 로그인한 뒤, 관리 콘솔 Machines에 두 기기가 보이는지 확인합니다. NAS처럼 항상 켜 두는 기기는 키 만료 설정도 점검합니다.
- DSM 7의 TUN 설정은 NAS가 tailnet으로 나가는 연결이 필요할 때만 합니다. 먼저 TUN 없이
smb://100.x.y.z로 접속해 보고, 업그레이드 뒤에는 필요한 경우 다시 적용합니다. - 접속이 안 되면
tailscale ping으로 경로가 열렸는지부터 가르고, 경로가 정상이면 SMB 서비스와 계정 권한, 자동 차단 목록을 확인합니다. - 외부 접속은 집 밖의 다른 네트워크(예: 휴대폰 핫스팟)에서 확인하고, 이전에 열어 둔 불필요한 포트 전달 규칙은 정리합니다.
자주 묻는 질문
Tailscale을 설치하면 NAS가 인터넷에 공개되나요?
공개 주소가 생기는 방식이 아니라, 같은 계정으로 로그인한 기기끼리만 100.x 주소로 이어지는 방식입니다. 공유기에 포트 전달 규칙을 만들지 않아도 되지만, 접근 범위는 Tailscale 관리 콘솔의 접근 정책과 NAS 자체의 계정·공유 폴더 권한이 함께 정합니다.
Tailscale을 쓰면 QuickConnect는 꺼도 되나요?
File Station이나 Synology Photos 같은 Synology 앱을 외부에서 쓴다면 QuickConnect를 유지합니다. Tailscale은 Finder 마운트용이므로 둘의 역할이 겹치지 않고, 어느 쪽도 쓰지 않는다면 그 경로만 끕니다.
출처 및 참고자료
마지막 확인
- Tailscale · Access Synology NAS from anywhere (Tailscale Docs)
- Tailscale · Install Tailscale on macOS
- Tailscale · Tailscale IP addresses
출처 12개 더 보기출처 접기
- Tailscale · WireGuard (Tailscale Docs)
- Tailscale · MagicDNS
- Tailscale · Connection types
- Tailscale · Tailscale Peer Relays
- Tailscale · Tailscale CLI
- Tailscale · Can't connect to a device
- Tailscale · Access control policies (ACLs)
- Tailscale · Key expiry
- Tailscale · Tailscale Pricing
- Synology · 사용자 가이드 DiskStation Manager 7.1 for NAS (한국어 PDF)
- Apple · Mac에서 Windows 컴퓨터에 연결하기
- Apple · Mac에서 공유 컴퓨터 및 서버에 연결하기